系列写了五十多篇,前面聊过搭建、备份、搜索、同步,这篇补一个一直没展开的话题:安全。
有朋友问过我一个问题:知识库里的合同扫描件、密码提示,同步到云盘,安全吗?
这个问题问到了 Obsidian 的软肋。笔记本质是纯文本文件,谁拿到文件,谁就能读内容。所谓安全,不是装个加密插件就完事,要分三层想清楚:内容层面、目录层面、备份层面。
第一层:内容脱敏
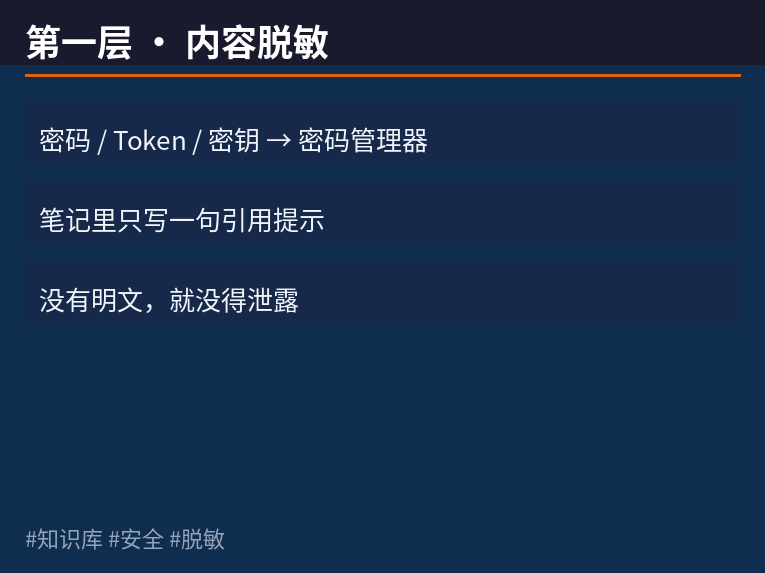
最有效的安全措施,是让敏感内容根本不进知识库。
密码、Token、密钥这些,统一放进密码管理器。KeePass、Bitwarden 都行,本地优先。笔记里只写一句提示:「服务器密码在 KeePass 的 XX 条目」「微信支付密钥在密码库」。就算笔记全泄露,对方拿到的只是提示,不是凭据。
这个习惯比任何加密都管用,因为压根没有明文。
我自己是这么干的:凡是要输入的账号密码,一律先在密码管理器里建条目,再在笔记里留一句引用。刚开始有点麻烦,养成习惯之后,反而省事。找密码不用翻笔记,打开密码管理器就有。
第二层:目录隔离
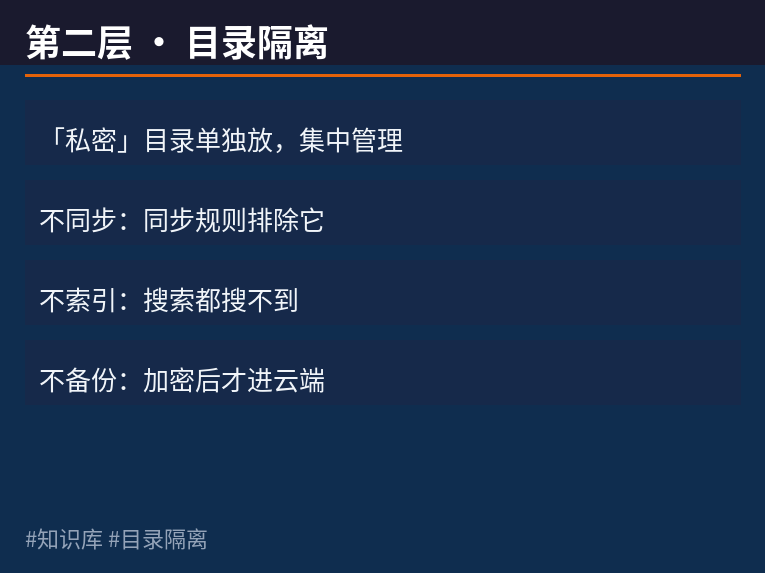
知识库里真正敏感的笔记不多,身份证件、合同、内部材料,几十篇撑死。把它们集中到一个目录,比如「私密」,然后做三件事:
- 不同步。同步工具(Syncthing、iCloud 都算)的规则里,把「私密」目录排除掉。
- 不索引。Obsidian 的「忽略文件」设置里加进这个目录,搜索都搜不到。
- 不备份到云端。备份脚本单独处理它,或者加密之后再备份。
普通笔记继续正常同步、正常备份,私密目录单独走一条线,互不干扰。
有人会问:那手机上看不到私密笔记,多不方便?确实不方便,但这就是代价。手机上看到的每一份笔记,都等于多一个泄露口。真正需要手机随时看的敏感内容,没几份。
同步规则改完之后,记得验证一遍。最直接的办法:改完去手机端翻一次,确认「私密」目录真的没跟过去。这一步很多人跳过,结果规则写错了自己不知道,敏感目录一直在云端裸奔。
第三层:加密兜底
前两层做完,剩下的交给加密。三个层次:
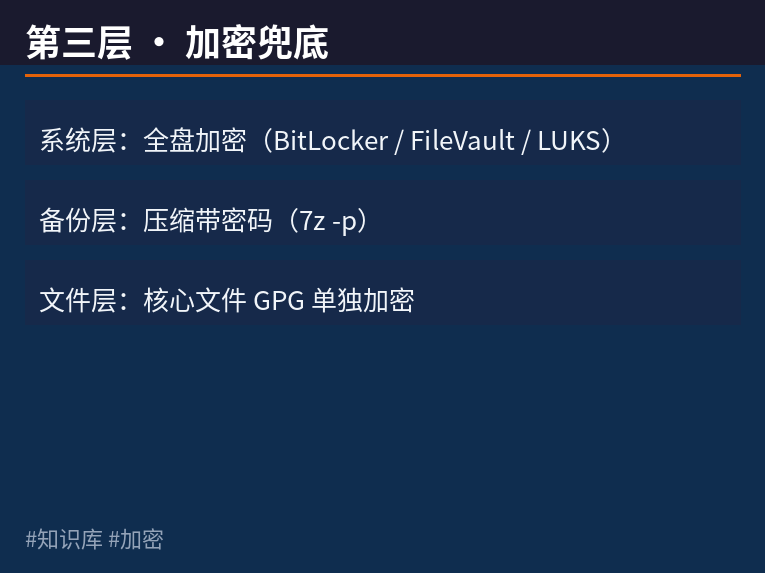
- 系统层面。全盘加密,Windows 用 BitLocker,macOS 用 FileVault,Linux 用 LUKS。电脑丢了,硬盘拔走也读不出来。
- 备份层面。压缩备份时带密码,7z、zip 都支持,或者备份进加密容器(Veracrypt)。
- 单文件层面。个别核心文件用 GPG 单独加密,用的时候解开,用完再锁上。
这三层不用全做。普通人做到系统加密加备份加密,已经覆盖了大部分风险。
备份加密给个具体做法:压缩的时候带上密码就行,一条命令的事。7z 压缩时加个 -p 参数,输入密码后生成的就是加密压缩包。解压要密码,拿走也没用。嫌命令行麻烦的,图形界面工具里勾选「加密文件名」也一样。
三个坑
第一个坑:全库加密。给整个 vault 套一层加密插件,打开慢、搜索慢、插件兼容还出问题。真没必要,敏感内容就那几十篇,加密它们够了。
第二个坑:只加密不脱敏。文件加密了,密码还是明文写在里面,等于没加密。加密解决的是「文件被拿走」的问题,脱敏解决的是「内容本身就安全」的问题,两件事。
第三个坑:忘了备份这条线。本地加密做得再严,云端备份是明文,照样泄露。检查一下备份文件,能不能直接解开看内容。能,就有问题。
结尾
安全这件事,工具高级不高级不是重点。重点是敏感内容越少越好,放得越集中越好。
内容不进库,目录单独走,备份加密兜底。三层做下来,知识库基本可以放心用了。
系列还剩一个挺实用的话题:怎么把笔记批量导出成 PDF 和网页。下一篇来说说。